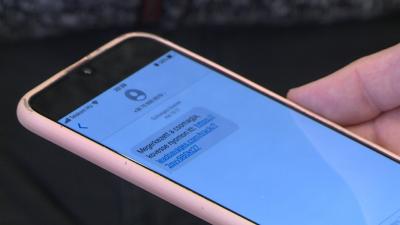
Ne kattintsunk SMS-ben kapott linkekre, különösen, ha a feladó nem ismert, vagy gyanús, amit írnak (pl. egy csomag érkezését jelzik, miközben nem is rendeltünk semmit). A linkre kattintva könnyen egy adathalász weboldalon találhatjuk magunkat, ahol megpróbálják megszerezni a személyes adatainkat. Soha ne osszunk meg személyes, vagy érzékeny banki információkat (mint például bankkártya-adatokat, jelszavakat vagy személyazonosságot igazoló adatokat) úgy, hogy SMS-ben érkező kérésekre válaszolunk. Ha egy SMS gyanús, mert furcsa, szokatlan (pl. helyesírási hibák vannak benne, vagy olyan kérdéseket tesz fel, amelyekre nem kellene válaszolni), ne reagáljunk rá, töröljük az üzenetet.
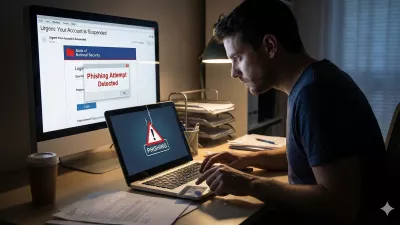
Egyre gyakoribbak a banki ügyfeleket célzó, csaló szándékú adathalász e-mailek is, amelyek személyes, pénzügyi vagy biztonsági információik megosztására veszik rá a címzettet. Ezek a levelek azonosnak tűnhetnek azokkal az üzenetekkel, amelyeket a bankok valójában küldeni szoktak. Általában sürgető hangvételűek, például büntetéssel fenyegetnek arra az esetre, ha a címzett nem válaszol, de arra is kérhetik, hogy töltsön le egy mellékletet, vagy kattintson egy hivatkozásra. A kiberbűnözők arra építenek, hogy az emberek elfoglaltak, és felületes áttekintésre, futó pillantásra a hamis e-mailek igazinak tűnnek.
Az adathalász e-mailben található linkek általában hamis weboldalakra vezetnek, ahol megpróbálják megszerezni a bejelentkezési adatainkat vagy más személyes információkat. Jelentsük az e-mailt! Használjuk az e-mail-szolgáltató jelentési opcióját, jelentsük be az adathalász e-mailt. Ne válaszoljunk ezekre az e-mailekre! Vizsgáljuk meg alaposan a feladó e-mail-címét, és ellenőrizzük, hogy valóban az adott cégtől vagy személytől érkezett-e az e-mail. Az adathalászok gyakran használnak hamis e-mail-címeket, amelyek hasonlítanak a valódiakra (pl. hasonlónak tűnő betűket használnak: az r és az n betű egymás mellett (rn) megtévesztésig hasonlít az m betűre).
Változtassuk meg a jelszavunkat! Ha utólag jövünk rá, hogy illetéktelenek megszerezték a jelszavunkat, vagy akár figyelmetlenségből, tévedésből mi magunk adtuk azt meg egy gyanús e-mailben található linken, azonnal változtassuk meg a jelszót a megfelelő weboldalon.
Forrás és további tanácsok: www.kiberpajzs.hu